APN и защищённый путь телеметрии: оформить разные требования
В задании «подключить ферму через закрытый APN» часто скрывается несколько разных ожиданий: получить адрес, ограничить маршруты, обеспечить доступ к серверу и защитить обмен. Если эти ожидания не разделены, работающая мобильная регистрация легко превращается в ложное подтверждение всей защиты системы.
Начать с прикладного маршрута
Опишите, какой полевой узел обращается к какому серверу, по какому протоколу и кто начинает соединение. Укажите необходимые служебные зависимости: разрешение имён, время и управление сертификатами. Доступность каждой зависимости должна иметь понятный путь, а не оставаться случайным свойством подключения.
APN и связанные параметры операторского подключения задаются отдельно от реквизитов приложения. Это видно, например, в первичной документации мастера Teltonika. (Teltonika Networks — RUTX50 Setup Wizard) Конкретные свойства услуги подтверждают у оператора. Само название APN в конфигурации не доказывает весь требуемый набор ограничений и защиты.
Разложить ожидания на пункты
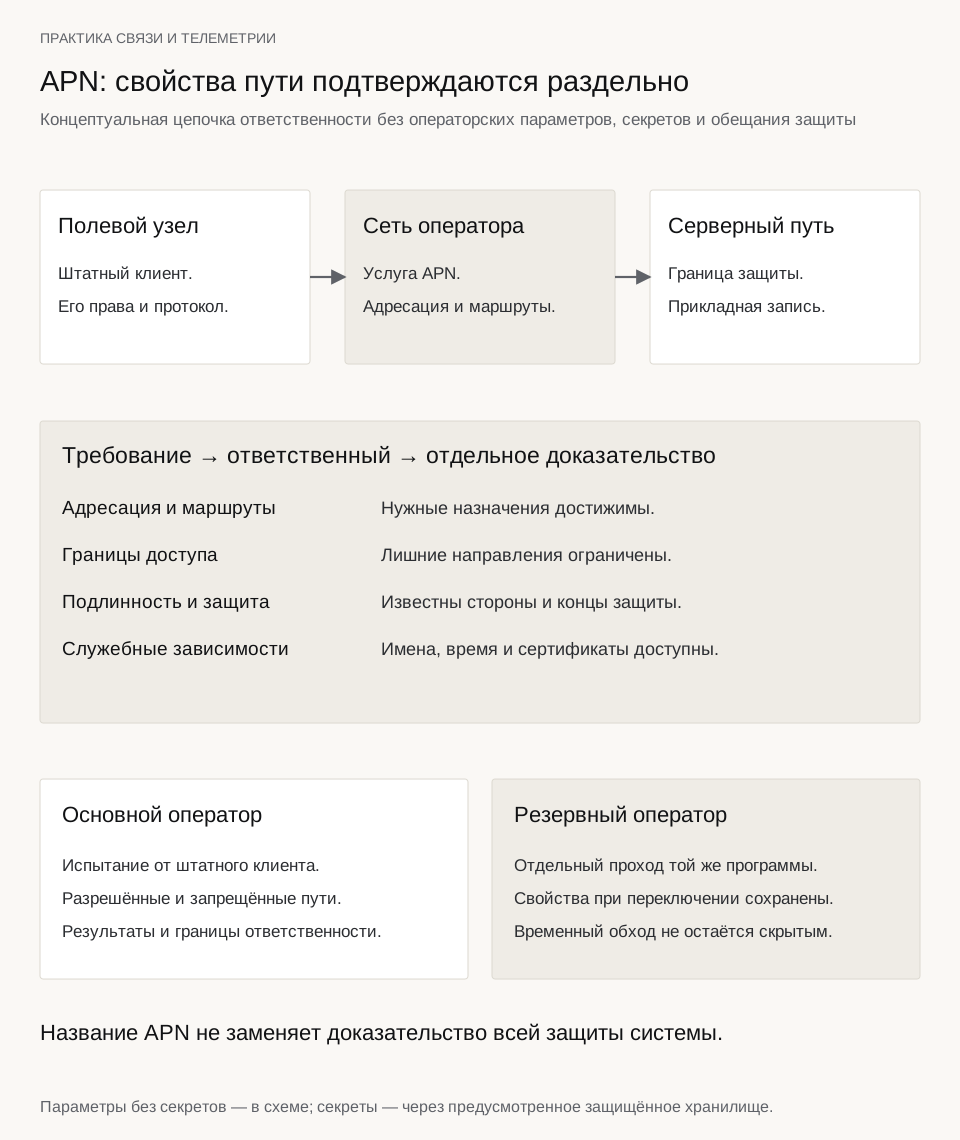
Отдельно зафиксируйте адресацию, маршруты, разрешённые назначения, входящий доступ, аутентификацию сторон и защиту передаваемых данных. Для каждого пункта назначьте исполнителя и способ проверки. Если применяется VPN или защищённый прикладной протокол, укажите, где заканчивается его защищённый участок.
Увеличить схему
Не считайте операторскую сеть и локальную сеть фермы одной доверенной зоной. Для OT системы значимы границы, разрешённые потоки и контролируемое обслуживание; общий подход описывает NIST. (NIST SP 800-82 Rev.3 — Guide to Operational Technology Security) Практическая схема должна соответствовать реальным зависимостям объекта, а не только привычному названию технологии.
Проверить разрешённые и запрещённые пути
На согласованном стенде подтвердите доставку телеметрии и служебные операции. Затем проверьте, что ненужные направления действительно ограничены политикой. Успешный вход инженера на сервер не заменяет испытание от имени штатного клиента с его сетевыми правами.
Для резервного оператора выполните отдельный проход. У него могут отличаться адресация, маршруты и доступность служебных ресурсов. Переключение должно сохранять согласованные свойства системы, а не открывать временный неучтённый путь ради восстановления зелёного индикатора.
Передать эксплуатационную схему
Итоговый документ содержит точки ответственности, параметры без секретов, разрешённые потоки и доказательства испытаний. Секреты передают через предусмотренное защищённое хранилище. Изменения у оператора и в серверной инфраструктуре должны попадать в одну управляемую процедуру.
При отказе услуги персоналу полезна лестница проверки: SIM и регистрация, адресация, маршрут, защищённый участок, прикладная запись. Такая последовательность помогает направить обращение нужной стороне. Она также предотвращает бессистемное отключение защит, когда истинная причина находится в неверном имени сервера или отсутствующем маршруте.