TLS в SIP соединении: как отдельно проверить защиту речевого потока
Значок защищённого подключения к диспетчерскому серверу легко принять за подтверждение защиты всей речи. В шлюзе радиосвязи хозяйства сигнализация и медиа могут идти разными путями и завершаться на разных узлах. Проверка должна охватить оба участка и их фактическую конфигурацию. Один защищённый транспорт управления не описывает автоматически весь путь аудио от работника до диспетчера.
Нарисовать точки завершения
SIP управляет сеансом, а SRTP определяет механизмы защиты медиатрафика RTP и соответствующие контексты. Применение защищённой сигнализации само по себе не подтверждает согласование и использование защищённого медиа на каждом участке. Возможности стандарта нужно сопоставить с профилем, реально поддерживаемым проектом. Не переносите исторический перечень алгоритмов из документа в рекомендации по современной настройке. (IETF — RFC3261 SIP) (IETF — RFC3711 SRTP)
На схеме укажите клиент, посредник, медиашлюз и дальнейший радиоинтерфейс. Для каждого соединения запишите, где начинается и заканчивается защита, кем управляются соответствующие параметры и какие доказательства доступны проверяющему. Не публикуйте ключи, токены и полные чувствительные трассы. Достаточность разрешённой диагностической информации определяют до испытаний, чтобы разбор защиты сам не создавал лишнего распространения секретов.
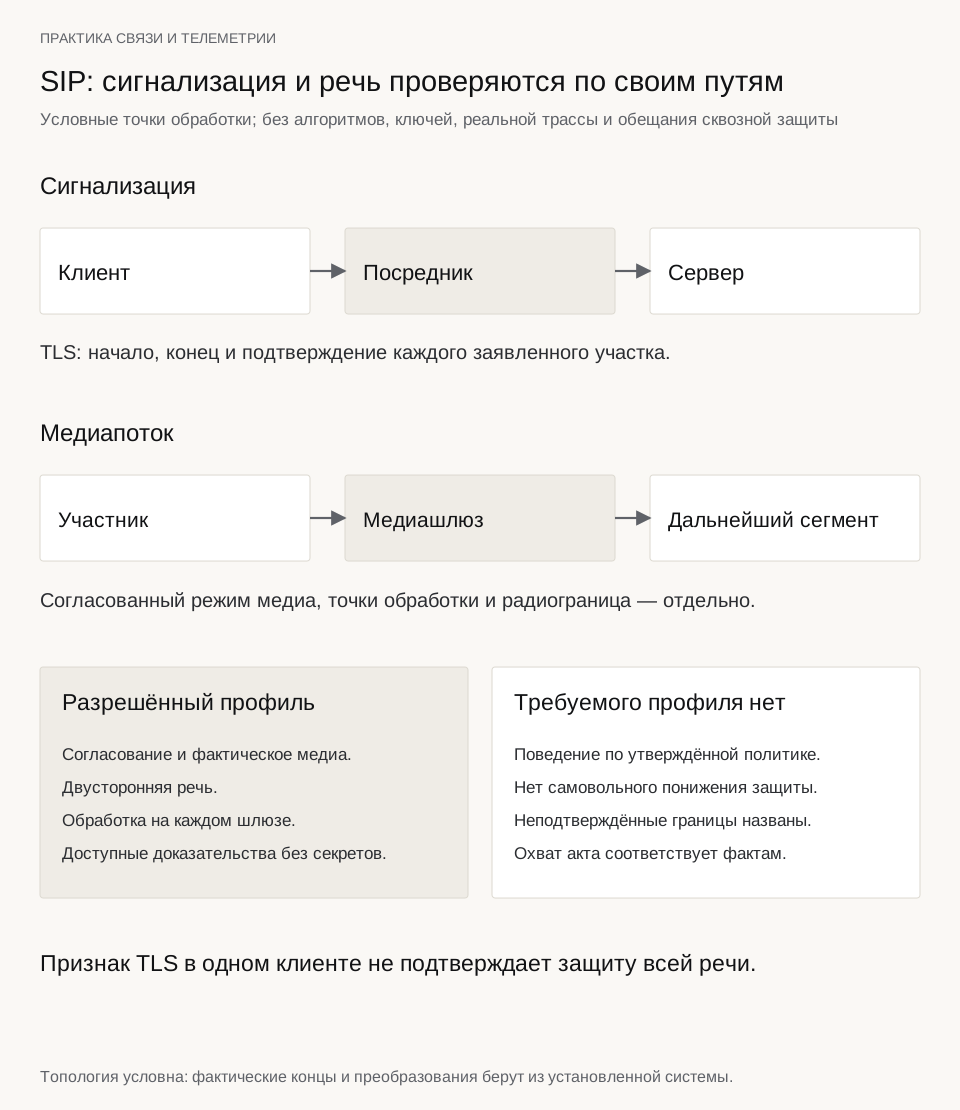
Увеличить схему
Проверить согласованную политику
На стенде установите разговор с разрешённым профилем проекта. Сопоставьте согласование с фактическими признаками защищённого медиапотока и успешной двусторонней речью. Затем проверьте предусмотренное поведение при отсутствии требуемого профиля у тестового участника. Ожидаемый результат должен следовать утверждённой политике: не назначайте автоматическое понижение защиты ради того, чтобы контрольный вызов любой ценой состоялся.
Если шлюз расшифровывает и заново формирует медиа, отразите эту границу в отчёте. Защита одного IP участка не доказывает сквозную защиту через все преобразования и радиосегменты. Также не считайте нечитаемый полезный груз в случайной записи достаточным криптографическим подтверждением. Нужны понятные признаки используемого режима и сведения о точках обработки в установленной системе хозяйства.
Назвать доказанный охват
В акте перечислите проверенные участки, применённый проектный профиль, успешные и отклонённые сценарии. Отдельно оставьте неподтверждённые границы. Формулировка результата должна соответствовать фактам: защищённая сигнализация, защищённый медиасегмент либо иной явно проверенный охват. Так владелец связи получает понятную картину обработки речи, а значок TLS в одном клиенте не становится необоснованным обещанием защиты разговора на всей инфраструктуре хозяйства и на каждом подключённом переносном терминале.