Токен для нужного получателя телеметрии
В хозяйстве действуют сервис архива и сервис настройки оборудования. Оба используют токены одного формата. Если шлюз проверяет только подпись, разрешение, выданное для архива, может быть ошибочно принято в другом контексте. Чтобы избежать смешения, проверку связывают с ожидаемым издателем, получателем и конкретным назначением операции ещё до начала прикладной обработки.
Описать контекст принятия
RFC 7519 определяет поля issuer и audience. Рекомендации RFC 8725 требуют проверять привязку криптографических ключей к издателю и применимый контекст получателя. Подлинность подписи не является универсальным разрешением использовать токен в любом сервисе, знакомом с тем же центром выдачи. (IETF RFC 7519 — registered claims and representations) (IETF RFC 8725 — JWT best current practices)
В рабочей ведомости для каждого входного интерфейса указывают ожидаемого издателя, допустимое значение получателя и тип токена по утверждённому профилю. Эти значения берут из конфигурации доверия, а не выводят из произвольного поля входящего запроса. При нескольких допустимых аудиториях описывают правила явно; не используют общее слово «наш» вместо идентификатора сервиса.
Проверить границы на учебных разрешениях
Готовят положительный случай для сервиса архива и отрицательный случай с корректно подписанным учебным разрешением другого назначения. Оба проходят через тот же реальный валидатор, который обслуживает телеметрию. Неправильный получатель должен давать предусмотренный отказ до выполнения операции. Для проверки не нужны рабочие разрешения соседней системы и реальные настройки насосов.
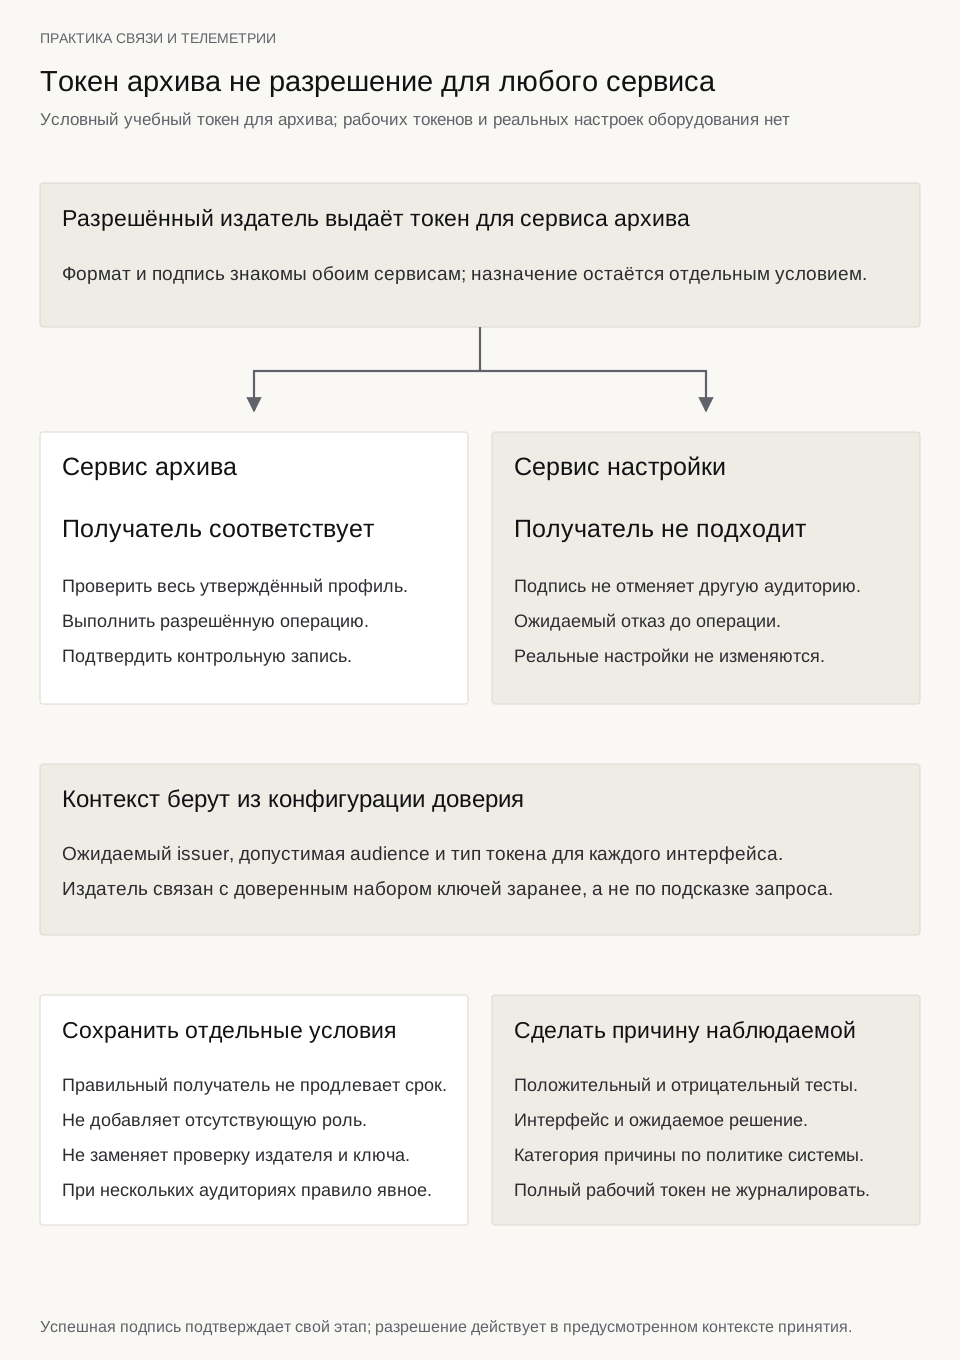
Отдельный случай относится к издателю. Даже знакомое имя в полезной нагрузке не даёт оснований доверять ключу, предложенному самим входящим сообщением. Связь издателя с доверенным набором ключей задаётся заранее. Проверки времени и прикладных прав сохраняются отдельными условиями: правильная аудитория не продлевает истёкшее разрешение и не добавляет отсутствующую роль.
Сделать отказ понятным для сопровождения
В диагностике сохраняют категорию причины без полного рабочего токена: неподходящий получатель, неизвестный издатель или иная проверенная стадия. Слишком общий ответ «сеть недоступна» направил бы инженера к радиоканалу и скрыл ошибку контекста. Внешние ответы и подробность журналов оставляют в рамках утверждённой политики системы.
Приёмочный акт связывает каждый тестовый случай с интерфейсом и ожидаемым решением. После обновления сервиса перечень допустимых получателей пересматривают как часть его контракта. Работа завершена, когда разрешение принимается в предусмотренном месте, а похожий документ для другого сервиса последовательно отклоняется. Наличие общей инфраструктуры выдачи при этом остаётся удобством администрирования, но не заменяет проверку назначения.