Сообщение об уязвимости оборудования фермы: проверить применимость и назначить обоснованное действие
Поставщик опубликовал сообщение об уязвимости, название семейства напоминает установленный узел фермы. Это повод проверить применимость и назначить ответственного, но не основание немедленно менять действующую систему. Эксплуатационный процесс должен связать точное исполнение, условия сообщения и поддержанный способ действия. Итогом становится прослеживаемое решение, а не отметка о прочитанной новости.
Установить источник и состав сообщения
Сохраняют первичное уведомление производителя, его версию и идентификатор случая. Обзор стороннего сайта может помочь обнаружить тему, но применимость определяют по подтверждённым сведениям. Последующее уточнение поставщика связывают с первоначальным сообщением, чтобы не работать по устаревшему списку затронутых исполнений.
Уязвимость, условие её проявления и наблюдённый инцидент являются разными фактами. Публикация не доказывает, что оборудование уже было затронуто воздействием. Для такого вывода требуется отдельное исследование доступных свидетельств уполномоченными специалистами.
Сопоставить с фактическим объектом
Реестр должен позволять определить модель, аппаратное исполнение, программную версию и существенные включённые функции. Одинаковое торговое имя не гарантирует совпадение затронутой реализации. Неизвестную версию отмечают как вопрос для безопасного уточнения, а не автоматически относят к исправленной.
Сведения получают из документации, предусмотренных средств учёта и согласованных способов проверки. Самостоятельное активное сканирование чувствительного производственного устройства не является обязательным шагом такого разбора и здесь не предлагается. Применимость сообщения может зависеть от конфигурации и доступности определённой функции.
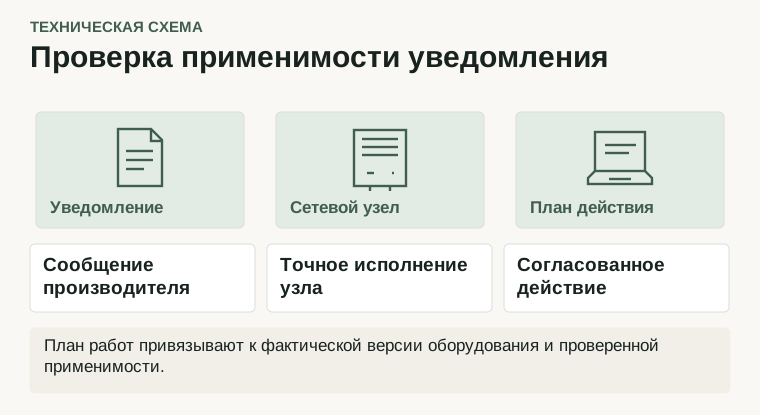
Рассмотреть рабочую значимость
Официальное описание NIST SP 800-82 рассматривает безопасность OT вместе с особыми требованиями эксплуатации, надёжности и безопасности производственных систем. Поэтому очередность действий требует понимания рабочего процесса. Общая оценка технической опасности не заменяет анализа конкретных зависимостей хозяйства. (NIST — SP 800-82 Revision 3, Guide to Operational Technology Security)
Для объекта выясняют его роль, владельца, необходимые связи и последствия недоступности. Рассматривают подтверждённые условия воздействия и имеющиеся ограничения. Отсутствие прямого доступа из интернета само по себе не доказывает отсутствие всех возможных путей; при этом неизвестный путь не следует объявлять установленным.
Выбрать поддержанное действие
Поставщик может предлагать исправленную версию, изменение поддержанной конфигурации или другое ограничение. Ответственные специалисты проверяют пригодность такого варианта, совместимость и влияние на рабочую функцию. Если немедленное изменение невозможно, временное решение получает владельца, основания и условия пересмотра.
План содержит подготовку, необходимую проверку, согласованное окно и предусмотренную возможность восстановления. Установка обновления без подходящего основания может нарушить производство и не устранить рассматриваемую причину. Реальные настройки и изменения выполняют только уполномоченные исполнители по принятому порядку.
Подтвердить результат и закрыть случай
После действия фиксируют фактическую версию или состояние, результаты проверки затронутых функций и соответствие первичному плану. Успешная передача файла обновления не означает успешного применения. Если действие выполнено лишь на части парка, остальные объекты остаются видимыми в реестре случая.
Повторное сообщение или обновление сведений производителя рассматривают на необходимость нового решения. Исключение с временной мерой не должно исчезать из наблюдения после смены ответственного. В журнале сохраняют применимость, основание выбора, выполненное действие и открытые ограничения.
Хозяйство получает управляемый процесс обработки технических сообщений без неподтверждённых обвинений конкретной товарной модели и без проверки эксплуатации уязвимости. Он связывает безопасность с реальным оборудованием и работой производства, позволяя обоснованно выделять ресурсы на подтверждённые задачи.