Сертификаты устройств OT: как подготовить управляемый выпуск, доверие и завершение использования
Программа сертификатов OT должна связывать цифровую идентичность с реальным устройством или приложением на всём сроке использования. Установка одного файла доверия не закрывает выдачу, замену и завершение доступа. Проект учитывает поддержку конкретных средств и производственные зависимости.
Определить охват и владельцев
Составьте перечень приложений и устройств, действительно использующих сертификаты. Укажите назначение: идентичность соединения, подпись или другая поддерживаемая функция. Разные назначения могут требовать разного жизненного цикла.
Для каждого участника назначьте владельца и ответственного за обслуживание доверия. Сохраните физическую или программную принадлежность. Сертификат сервера и сертификат отдельного клиента не должны попадать в реестр как безымянные файлы одной папки.
Выбрать поддерживаемую модель
Проверьте, какие механизмы доступны точному исполнению: локальная установка, обращение к службе управления, обновление списков и другие функции. Наличие стандартной технологии не доказывает поддержку автоматизации каждым устройством.
Например, OPC Foundation описывает отдельные этапы ввода, продления, обновления доверия и отзыва в механизме управления сертификатами. Это пример для поддерживающих OPC UA-приложений. Его нельзя объявлять обязательной возможностью любого прибора OT.
| Этап | Что требуется знать | Эксплуатационное свидетельство |
|---|---|---|
| Выдача | Кому и для чего создана идентичность | Проверенная принадлежность |
| Доверие | Кто принимает участника | Согласованная область |
| Продление | Как меняется действующий комплект | Проверка соединений |
| Завершение | Как прекращается доверие | Подтверждённое действие по поддержке |
Подготовить выдачу и хранение
Согласуйте основания выдачи и проверку принадлежности запросившего участника. Идентичность не должна появляться только потому, что найден подходящий файл запроса. Роли выдачи и применения определяют в принятой политике.
Закрытые ключи и сведения доступа хранят средствами, соответствующими поддержке и требованиям организации. Проект должен знать, где они находятся и кто может выполнять необходимые операции. Публичная часть сертификата и закрытый ключ имеют разное назначение.
Связать срок с производством
Реестр включает срок, используемые соединения и контакт владельца. Предупреждение должно оставлять время на проверку и разрешённое обслуживание. Дата окончания без списка зависимых сервисов плохо помогает планировать замену.
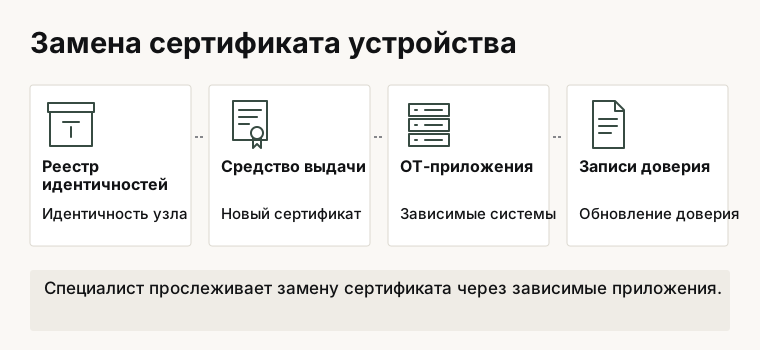
Подготовьте программу перехода: новый комплект, доверяющие стороны и подтверждение фактического использования. Наличие нового файла на диске не доказывает, что приложение его применило. Проверка должна охватывать реальные поддерживаемые соединения.
В карту зависимостей включите источник времени, если проверка действия сертификата на него опирается. Ошибка часов может повлиять на соединение и должна отличаться от решения о недоверии участнику.
Определить завершение доверия
При выводе устройства или компрометации нужно знать доступные механизмы прекращения доверия. Отзыв, изменение списка доверия и другие действия зависят от реализации. Политика должна учитывать, как и когда получатели узнают об изменении.
Недоступность службы управления также имеет эксплуатационный смысл. Установите ожидаемое поведение и не обещайте мгновенное распространение изменений без проверки. Конкретные команды и реальные ключевые операции выполняют только уполномоченные специалисты.
Приёмка проходит на ограниченной группе: выдача, применение, плановая замена и завершение. Сохраняют версии, участников, результаты и ограничения. Для начала подготовьте реестр одного сервиса и его зависимостей. Это позволит построить управляемый цикл сертификатов, сохраняя различие между документированной идентичностью, настроенным доверием и фактическим доступом.
Сайт носит справочный характер и не собирает персональные данные — все запросы уходят на наш email напрямую из вашего почтового клиента. Соответствует требованиям закона «О персональных данных».